软件截图
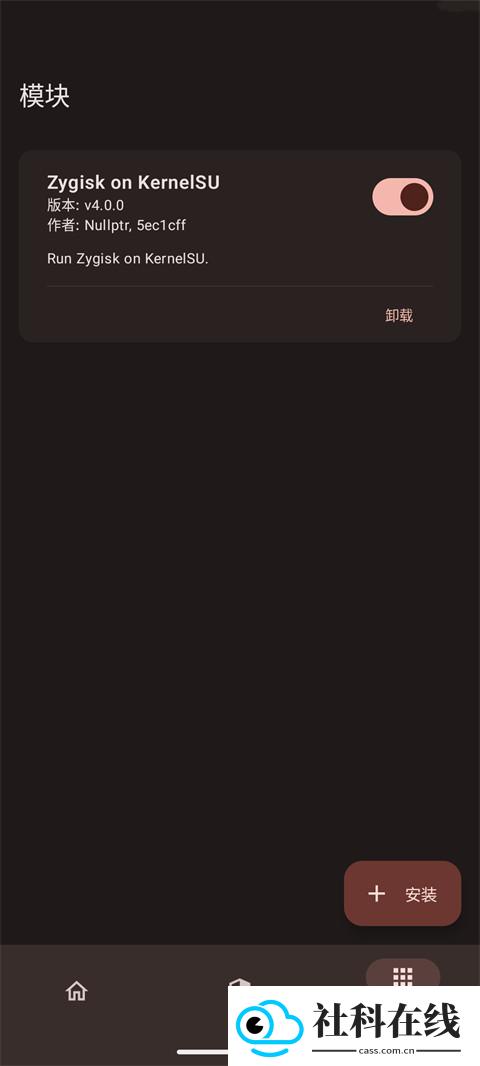
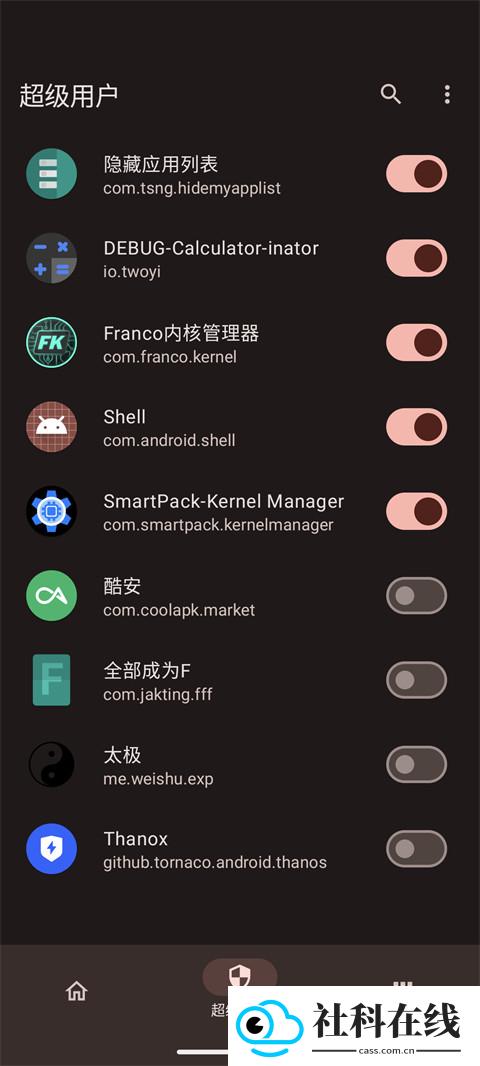
软件介绍
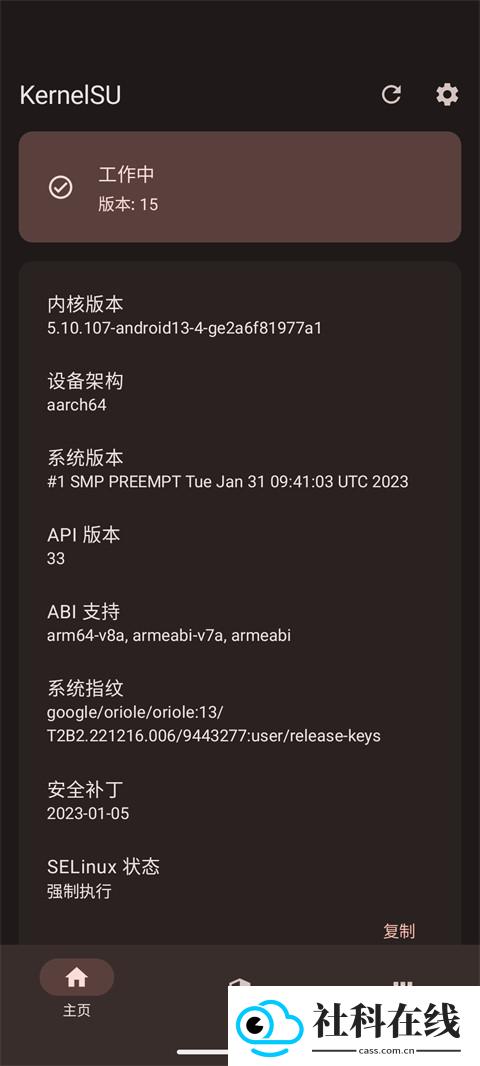
KernelSU官方版是一款面向玩机用户的内核级Root权限管理工具,它将权限控制下沉到系统内核层,比传统方案更深入,也能减少权限泄露风险。新版支持模块化调整系统内容,并提供GKI与LKM两种模式,兼顾可玩性与稳定性。
KernelSU官方版怎么用
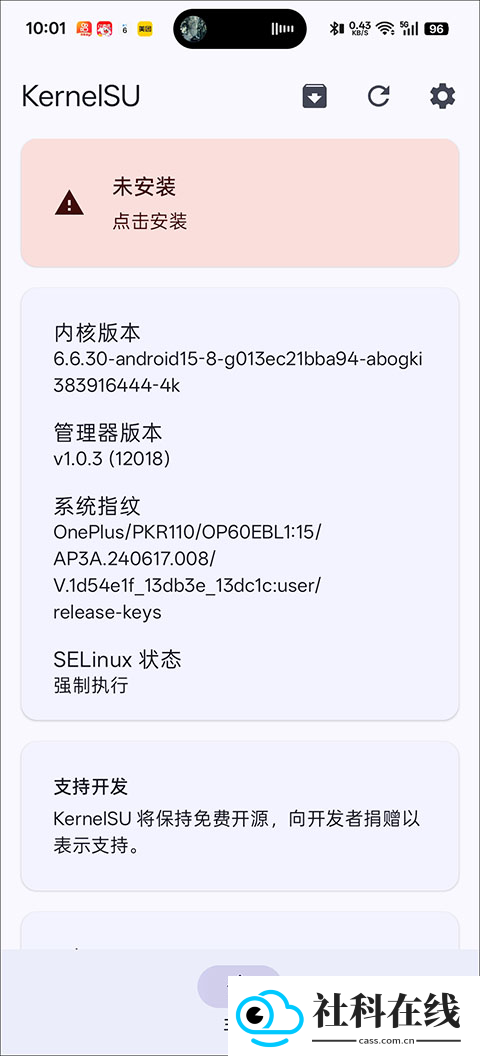
- 先进入安装状态页判断设备支持情况:如果显示“不支持”,通常需要自行编译内核或等待适配;如果显示“未安装”,则可以继续后面的操作。
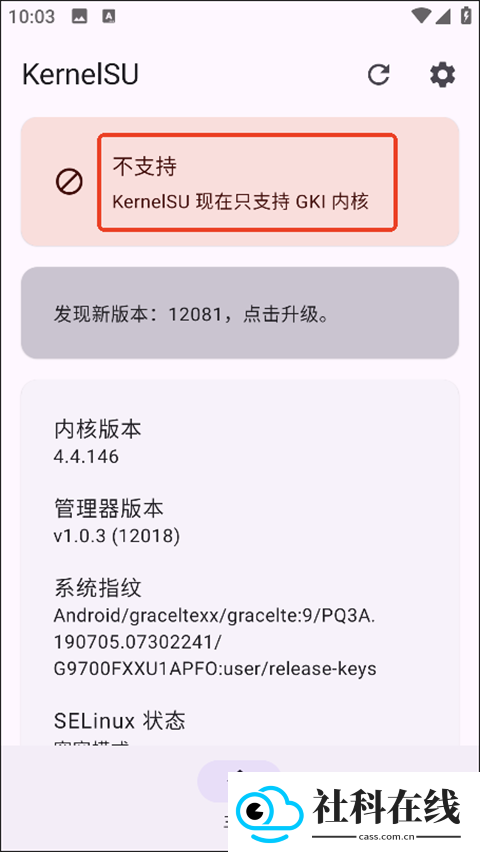
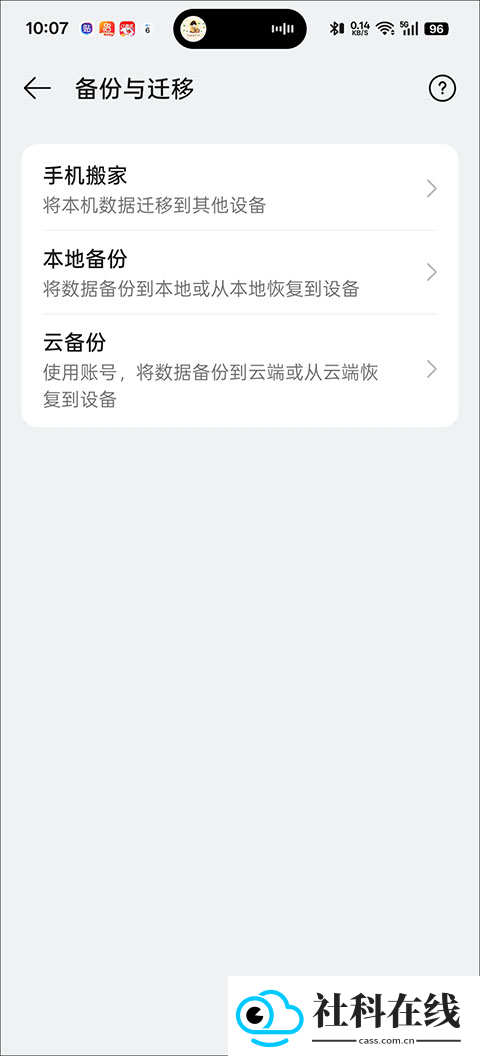
- 刷机前务必备份原厂boot.img文件,出现异常时可通过Fastboot刷回,便于救砖。
- 本教程默认用户已经掌握ADB和Fastboot工具的基础用法,新手建议先学习相关知识再操作。
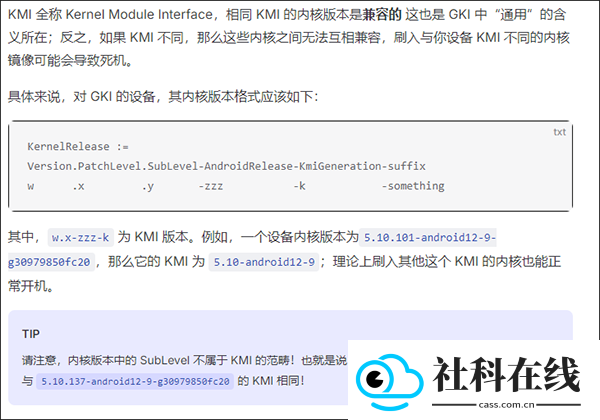
- 刷入的内核需要与设备的KMI版本保持一致,否则可能无法正常开机。
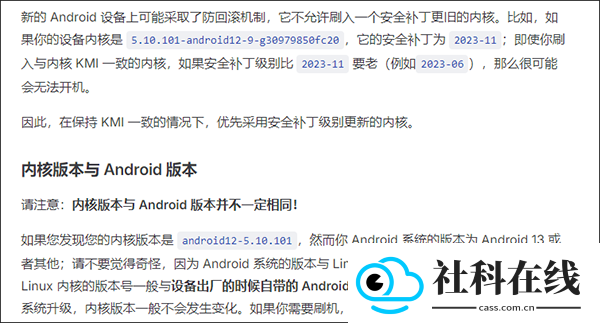
- 不要刷入安全补丁级别比当前设备更旧的内核,否则可能触发防回滚机制,导致设备无法启动。
KernelSU官方版注意事项
- 系统OTA后,可选择“安装到另一个分区”,一般无需重新刷写内核即可恢复Root权限。
- 安装模块前先记清模块名称;若发生冲突,重启后尽快卸载问题模块,避免系统异常。
- 只给常用应用单独授权Root,无关应用一律拒绝,减少权限泄露风险,也有助于系统稳定。
- 手机端优先选择LKM模式,无需替换原内核,后续升级和卸载更便捷,还能降低触发设备安全机制的概率。
- 没有临时Root时,可用fastboot boot加载GKI内核获取临时权限,再通过管理器完成永久安装,过程更稳妥。
KernelSU官方版功能
- 内核级权限控制,Root权限更底层,恶意应用较难劫持。
- 支持OverlayFS模块系统,安装模块类似装插件,不改动/system也能调整主题或去除广告。
- 权限策略保存在配置文件中,可以精细控制每个应用的Root使用情况。
- Root可对普通应用隐藏,降低银行类应用和游戏检测到的概率,日常使用更省心。
- 开源代码透明,由社区维护,安全问题更容易被及时发现和修复。
- 无需自行编译内核,GKI设备可直接使用官方boot.img,操作门槛更低。
KernelSU官方版特色
- 在内核层拦截权限请求,用户空间没有/sbin/su等明显痕迹,能有效避开部分系统检测机制。
- 支持GKI与LKM双模式,GKI适合替换内核适配特殊设备,LKM则通过加载模块避免改动原内核。
- 通过管理器应用可视化管控,权限授予、撤销和模块加载都支持动态操作,无需频繁重启。
- 适配A/B分区机型,OTA升级后可直接安装到备用分区,保留Root状态不丢失。
- 兼容安卓GKI通用内核,同时支持手机、WSA、模拟器等多种设备场景。
- 自带内核符号隐藏功能,可规避通过/proc/kallsyms进行的检测,增强隐藏效果。
常见问题
LKM模式安装失败是什么原因?
需要确认使用官方固件修补。Android 13及以上设备应修补init_boot分区,而不是boot分区,核对分区正确后再重试。
为什么部分应用仍能检测到Root?
可搭配隐藏模块进行优化,同时确认KernelSU已隐藏内核符号,避免通过系统调用表检测到痕迹。
OTA升级后Root权限丢失了怎么处理?
在管理器中选择“安装到另一个分区”,自动修补固件并安装,重启后即可恢复Root。
更新日志
v3.0.0版本对内核、ksud和管理器进行了多处调整,主要包括以下内容:
- ksud:优化ensure_dir_exist,移除硬编码路径;支持模块更新,校验模块ID;为模块脚本设置KSU_MODULE;引导补丁和还原命令增加相关参数。
- 内核:引导完成后裁剪allowlist;不再在post-fs数据上标记进程;用kzalloc替代部分kmalloc;向ioctl暴露umount列表;清理无法访问的vfs_statx;卸载从zygote分叉的分离进程。
- 管理器:修复WebUI包管理器,显示与组相同的UID,增加WebUI嵌入式支持,支持直接打开和刷新ZIP文件,外部源安装ZIP增加确认对话框,卸载时保留管理器数据。
- 模块与构建:支持元模块,添加模块配置并迁移managedFeatures,删除内置覆盖挂载;调整Dependabot配置;同步Hosted Weblate翻译更新,升级androidx.activity依赖。
应用信息
- 应用名称:kernelsu官方版
- 包名:me.weishu.kernelsu
- 应用厂商:kernelsu官方版
- MD5值:b55c58d6cfce02edc7f71e5208f03482
 Aegis验证器
 Fansly
 超自然狗头插件
软件排行
- 1 MAME4droid模拟器
- 2 tandem软件官方版
- 3 北辞弱网16.0
- 4 淘宝俄语版
- 5 桌面变变变
- 6 皮皮漫画完整版
- 7 小黑盒app
- 8 Terraria Manager
- 9 汇中考
- 10 灿若工具箱