WireShark 是一款口碑稳定的网络分析与抓包工具,安卓版本能够实时捕获设备流量,并对数据包展开深度解析,支持大量网络协议。它既适合现场监控网络活动,也能导入历史数据包离线研究,常用于排查连接故障、观察应用通信机制以及辅助安全审计。
Wireshark 官方入口
Wireshark 的官方站点主要用于获取安装包、使用文档和协议参考资料。下载前建议核对发布来源与版本信息,避免使用被二次修改的安装包。
Wireshark 抓包操作入门
1. 启动 WireShark 安卓版,先进入网卡选择列表。根据当前网络环境,挑选需要抓取流量的接口;通常可以观察哪个接口的数据变化更活跃,以此判断目标网卡。
2. 确定接口后,点击 Start 启动抓包。此时在设备上执行要观测的网络行为,例如收发邮件、加载网页或运行目标应用。
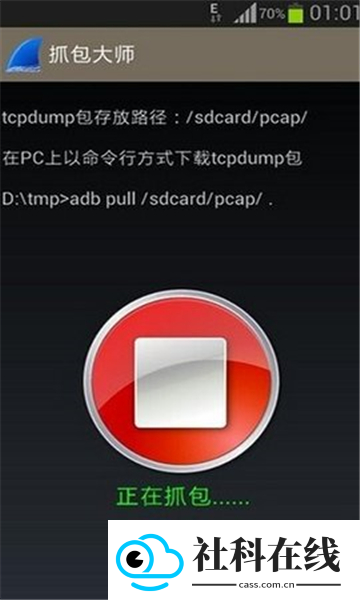
3. 当相关操作完成后,返回软件点击停止按钮,结束本轮捕获。
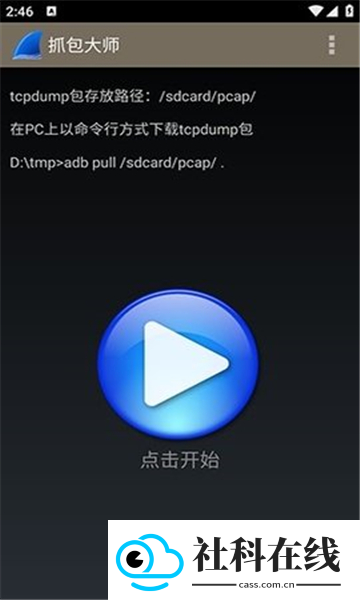
4. 停止抓包后,将当前数据包保存下来,便于之后逐步筛选、比对和分析。
Wireshark 安卓版实用技巧
- 提前设置捕获过滤条件。若默认全量抓取,数据量会迅速增大,可先使用“http or dns”等条件缩小范围,后续整理更轻松。
- 借助颜色规则突出关键流量。可把异常地址或指定端口标注出来,从大量记录中更快锁定可疑通信。
- 区分捕获过滤与显示过滤。前者在抓包前减少数据量,后者在抓包后用于筛选结果,二者配合能提高排查效率。
- 把常用过滤表达式收藏起来。遇到复杂查询,例如“tcp.flags.syn==1 and tcp.flags.ack==0”,可以保存为书签,之后直接调用。
- 大流量分析可结合桌面版。安卓版适合现场快速检查,数据规模较大时导出 pcap 文件,再交给电脑端继续深入分析。
Wireshark 安卓版常见疑问
Q:为什么抓不到其他设备的流量?
A:安卓版通常以本机流量为主,如果要捕获局域网内其他设备的数据,往往需要路由器镜像或热点转发等额外条件,操作门槛较高。
Q:过滤规则如何编写?
A:可以从“ip.addr==192.168.1.1”或“tcp.port==80”这类基础写法入手,完整语法可参考官方文档,常用规则也能在社区中找到示例。
Q:抓到的数据包可以导出吗?
A:可以,支持导出为 pcap 格式,能够与桌面版 Wireshark、tcpdump 等工具兼容,方便跨平台分析。
Q:为什么没有任何数据包?
A:先确认设备是否具备 root 权限;未 root 时通常只能导入文件分析。接着检查网络接口是否选对,必要时切换其他接口再试。
Q:抓包文件保存在哪里?
A:默认存放在手机存储中,可在设置中调整路径。建议定期清理,避免长期占用较多空间。
Wireshark 安卓版功能特色
- 专业抓包与解析:支持实时捕获和离线读取,能深入查看网络协议结构。
- 灵活过滤机制:可按地址、端口、协议进行筛选,也支持自定义高级表达式。
- 协议覆盖广泛:兼容大量网络协议,满足日常维护与专业审计等不同需求。
- 跨平台一致体验:作为行业常用分析工具,在安卓端也延续了专业分析能力。
Wireshark 安卓版主要亮点
- 实时流量可视化:以图表呈现流量走势、协议分布和会话统计,便于快速发现异常峰值或通信模式。
- 深度包检测:不只查看协议头部,还能重组 TCP 流、提取传输文件、还原 HTTP 内容,分析粒度更细。
- 自定义解码扩展:支持插件与用户自定义协议解析,面对私有协议或新版本时可自行扩展。
- 安全审计实用:可用于异常流量检测、恶意通信分析、数据泄露排查等场景,安全团队也能借助它定位问题。
- 学习资源丰富:文档、教程和案例较多,遇到疑问可通过搜索或社区交流快速寻找思路,适合新手逐步上手。
Wireshark 安卓版更新记录
v1.2.1
修复部分机型因兼容性导致软件无法使用的问题。
- 应用名称:WireShark
- 包名:com.cool.wireshark
- 应用厂商:WireShark
- MD5值:fa213789356b159498dcb3784e7af57f
 Aegis验证器
 Fansly
 超自然狗头插件
- 1 WireShark
- 2 AI小聚
- 3 zangi中文版
- 4 小蟀MRP模拟器
- 5 兼职赚点
- 6 QzoneArchive手机版
- 7 谷歌地球earth
- 8 鲨鱼投屏神器
- 9 零下记忆手游
- 10 小米自由窗口新版本2026